Miron Kozłowski | 13.10.2026 | Tiempo de lectura estimado: 4 Min.
Municipio de Obrazów, Voivodato de Świętokrzyskie (febrero de 2026): el 9 de febrero, un ataque de ransomware cifró los servidores de la administración municipal. La telefonía del ayuntamiento no se restableció hasta el 17 de febrero, tras ocho días de inoperatividad. Durante este periodo, varios estafadores contactaron con los ciudadanos por teléfono y mensaje haciéndose pasar por empleados municipales y solicitando transferencias bancarias; los vecinos no tenían forma de llamar a las oficinas para verificar la autenticidad de las peticiones.
Hospital Regional de Stettino (marzo de 2026): tras el ataque del 7 y 8 de marzo, la cita previa telefónica en las urgencias hospitalarias no se restableció hasta el 3 de abril, casi cuatro semanas después. Incluso durante las semanas posteriores, los pacientes sufrieron graves incidencias, ya que tampoco funcionaban el resto de canales de reserva.
Entre 2025 y 2026, una ola de ataques DDoS acompañada de solicitudes de rescate afectó al menos a 17 proveedores locales de internet en Polonia (y las estimaciones del sector hablan de decenas de empresas adicionales implicadas). El pico se registró en el verano de 2026, con varios ataques al día. Durante las ofensivas, los clientes perdieron tanto la conexión de datos como las líneas telefónicas. Para muchos ayuntamientos, colegios y centros de salud, el proveedor local representa el único acceso a la red: si este se ve afectado, toda la operativa telefónica de las instalaciones se paraliza por completo.
En septiembre de 2024, durante la grave inundación en la región del Valle de Kłodzko, las comunicaciones telefónicas cayeron en prácticamente todas partes. Solo en la red de Orange, 36 estaciones base de telefonía móvil de unas 500 quedaron fuera de servicio por falta de suministro eléctrico e inundación de las salas técnicas. Los técnicos no podían acceder a las instalaciones debido a las carreteras destruidas, lo que obligó a los operadores a recurrir a generadores de emergencia. En las localidades de Stronie Śląskie y Polanica-Zdrój (en el suroeste de Polonia), también se produjo un fallo en las infraestructuras externas alquiladas de las que dependía la red del operador Plus. Durante horas, ciudadanos, gestores públicos y equipos de rescate quedaron totalmente aislados, justo en el momento en que comunicarse era una cuestión de vida o muerte.
En septiembre de 2026, la centralita del Hospital Especializado Regional de Chełm comenzó a funcionar de forma intermitente, bloqueando una parte importante de las llamadas entrantes. El hospital se vio obligado a activar de urgencia números alternativos temporales para las urgencias y la secretaría. Tampoco en este caso hicieron falta ciberataques ni catástrofes naturales.
A estos casos específicos se añaden riesgos muy reales para prácticamente cualquier instalación. Las salas de servidores situadas en sótanos de hospitales y organismos públicos siguen siendo habituales. La rotura de una tubería, la activación de los sistemas de extinción por agua pulverizada o unas lluvias torrenciales pueden inundar el sistema telefónico junto con el resto de la infraestructura TI. Un incendio en una única sala de servidores puede dejar fuera de servicio todos los sistemas allí alojados. Una interrupción del suministro eléctrico de varias horas puede agotar la capacidad de las baterías de los sistemas de alimentación ininterrumpida (SAI/UPS). Y una excavadora en una obra puede cortar el cable de fibra óptica del que depende toda la telefonía de una entidad pública.
Todos estos casos comparten una vulnerabilidad estructural: un único punto de fallo (Single Point of Failure). Ya se trate de una sola sala de servidores, de una única conexión, de un solo operador o de una centralita IP instalada como simple máquina virtual en los mismos servidores de la infraestructura TI corporativa (compartiendo dominios y vulnerabilidades), el riesgo de parálisis es extremadamente alto.
Muchas centralitas IP modernas no son más que software instalado en servidores Windows o Linux, a menudo compartidos dentro de la misma infraestructura de virtualización que alberga la gestión hospitalaria (HIS), el correo electrónico o los archivos de la organización. Si la red TI se infecta con ransomware, la telefonía también cae. Con innovaphone, en cambio, la telefonía se apoya en un sistema de hardware dedicado: una auténtica Black Box autónoma, diseñada con un único objetivo: garantizar la continuidad absoluta de las comunicaciones.
Sistema operativo propietario y blindado: el sistema no utiliza Windows ni módulos de software de código abierto genéricos. No forma parte del dominio corporativo y no comparte la superficie de ataque de la infraestructura TI. Un ataque que cifre los servidores de la oficina —como ocurrió en Obrazów o Stettino— no se propaga a la centralita.
Todo en un único dispositivo compacto: PBX, gateway hacia la red del proveedor (SIP o RDSI) y plataforma de aplicaciones están integrados en un solo hardware. El modelo IP811 gestiona hasta 200 usuarios, mientras que el IP0013 soporta hasta 1.000, sin requerir ningún servidor externo.
Sin partes mecánicas: los dispositivos no cuentan con ventiladores ni discos duros tradicionales, sino que emplean memorias SSD. Esto reduce al mínimo el riesgo de averías, sobrecalentamientos o problemas derivados del polvo en las salas técnicas.
Consumo energético mínimo: una centralita para 150 extensiones consume apenas 5 vatios. El modelo IP0013 se puede alimentar mediante PoE+ directamente desde el switch de red conectado a un SAI. Mientras un servidor tradicional agota las baterías del SAI en pocos minutos, la plataforma de innovaphone continúa funcionando con normalidad durante horas.
Redundancia geográfica multisede: los sistemas operan como plataformas autónomas en configuración Master-Slave distribuidas en varios edificios; por ejemplo, entre el hospital principal y un centro secundario, o entre el Ayuntamiento y el parque de bomberos. Si la sala de servidores principal queda fuera de servicio por un incendio o inundación, la telefonía permanece activa en las demás sedes.
Múltiples vías de salida al exterior: las comunicaciones externas pueden viajar a través de Ethernet, LTE/4G/5G, satélite o redes dedicadas de 450 MHz utilizadas en Polonia para el sector energético. Si cae la línea del proveedor o se apagan las celdas móviles de la zona (como ocurrió en el Valle de Kłodzko), el sistema conmuta automáticamente a una ruta de respaldo. Y la telefonía interna entre departamentos sigue funcionando aunque la red pública esté totalmente inaccesible.
Autonomía total respecto a la nube: el sistema trabaja en local sin depender de servidores externos ni conexiones cloud. La interconexión con otras instalaciones se realiza directamente mediante federación SIP o H.323.
Ciberseguridad nativa y europea: integra Session Border Controller (SBC), Reverse Proxy, protección contra ataques de fuerza bruta, cifrado y autenticación de doble factor (2FA). Certificado según la norma ISO 27001, el sistema cumple los requisitos del RGPD y las directivas NIS2 (incluida la legislación polaca actualizada sobre el sistema nacional de ciberseguridad). Además, tanto el hardware como el software han sido desarrollados y fabricados al 100% en la Unión Europea.
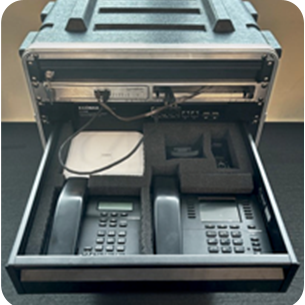
innovaphone ha integrado también esta arquitectura en un kit de emergencia listo para usar: un rack móvil de 19 pulgadas equipado con centralita, switch, SAI, antenas DECT, teléfonos y portátil. Las antenas DECT ofrecen una cobertura de hasta 300 metros cada una. Con un consumo total de apenas 50 vatios, el maletín se puede alimentar mediante un pequeño generador, la batería de un vehículo o paneles solares. Es la solución ideal para transportar e interconectar en pocos minutos en una unidad de crisis municipal, un puesto de primeros auxilios o un centro escolar habilitado como albergue de acogida.
Hospitales: garantiza la telefonía interna y la movilidad DECT para el personal sanitario, además de un canal dedicado para la cita previa de los pacientes, totalmente independiente del sistema HIS, del dominio Windows y de la sala de servidores del sótano.
Municipios y distritos (gminy y powiaty): mantiene activo el teléfono de atención municipal para permitir a los ciudadanos verificar avisos y emergencias. El maletín móvil garantiza operatividad inmediata a los comités de gestión de crisis en caso de inundaciones o catástrofes.
Empresas de servicios públicos (suministro de agua, energía y calefacción urbana): asegura las comunicaciones de las salas de control de forma independiente a la red celular pública o a los servidores TI centrales.
Centros educativos e institutos: mantiene operativos los interfonos y teléfonos incluso durante interrupciones prolongadas del suministro eléctrico principal.
Los casos de Obrazów, Stettino, Chełm y el Valle de Kłodzko demuestran que la telefonía puede interrumpirse por las razones más diversas. Sin embargo, el resultado es siempre el mismo: las personas quedan aisladas precisamente cuando comunicarse es indispensable.
Adoptar una Black Box compacta, autónoma, de muy bajo consumo y distribuible en múltiples sedes es la opción más sencilla y eficaz para eliminar este riesgo. Y el mejor momento para proteger la continuidad operativa es siempre antes de que llegue la emergencia.
¿Quieres descubrir cómo blindar las comunicaciones de tu entidad o centro sanitario incluso en situaciones de crisis? Contáctanos: analizaremos tu infraestructura para diseñar una propuesta de solución a medida.
Miron Kozłowski
Ingeniero de sistemas de telecomunicaciones, arquitecto de ciberseguridad, especialista en implementación, auditor y profesor universitario. Desde hace 35 años dirige la empresa TELEELEKTRONIKA.pl , cuya tradición en el sector de las telecomunicaciones se remonta a los años 70.
• innovaphone: Infrastruktura krytyczna
• innovaphone blog: Blackout – und was dann? Walizka awaryjna
• innovaphone Whitepaper: Notfallkoffer (PDF)
• CyberDefence24: ransomware w gminie Obrazów
• Głos Szczeciński: szpital przywrócił rejestrację telefoniczną
• TELKO.in: DDoS na polskich lokalnych ISP
• CyberDefence24: fala DDoS-ów na lokalnych ISP
• Bankier.pl: na zalanych terenach nie działają telefony
• Portal Samorządowy: telefony w Kotlinie Kłodzkiej nie działają