Miron Kozłowski | 13/10/2026 | Tempo di lettura: 4 min
Comune di Obrazów, regione dello Świętokrzyskie (febbraio 2026): il 9 febbraio un attacco ransomware ha crittografato i server dell'amministrazione comunale. La telefonia del comune è stata ripristinata solo il 17 febbraio, dopo otto giorni. In questo intervallo, diversi truffatori hanno contattato i cittadini via telefono e messaggio spacciandosi per dipendenti comunali e chiedendo bonifici bancari; gli abitanti non avevano alcun modo di chiamare gli uffici per verificare l'autenticità delle richieste.
Ospedale regionale di Stettino (marzo 2026): dopo l'attacco del 7 e 8 marzo, la prenotazione telefonica presso i pronto soccorso è stata ripristinata solo il 3 aprile, quasi quattro settimane dopo. Anche nelle settimane successive i pazienti hanno subito pesanti disservizi, poiché neppure gli altri canali di prenotazione funzionavano.
Tra il 2025 e il 2026, un'ondata di attacchi DDoS accompagnati da richieste di riscatto ha colpito almeno 17 provider internet locali in Polonia (e le stime del settore parlano di decine di altre aziende coinvolte). Il picco si è registrato nell'estate del 2026, con diversi attacchi al giorno.
Durante le offensive, i clienti hanno perso sia la connessione dati sia le linee telefoniche. Per molti Comuni, scuole e ambulatori, il provider locale rappresenta l'unico accesso alla rete: se viene colpito, l'intera operatività telefonica della struttura si blocca del tutto.
Nel settembre 2024, durante l’alluvione, nella regione della Valle di Kłodzko le comunicazioni telefoniche sono saltate quasi ovunque. Nella sola rete Orange, 36 stazioni radio base su circa 500 sono rimaste fuori uso per mancanza di corrente e allagamento dei locali tecnici. I tecnici non potevano raggiungere gli impianti a causa delle strade distrutte, costringendo gli operatori a ricorrere ai generatori d'emergenza.
Nelle località di Stronie Śląskie e Polanica-Zdrój (nella Polonia sud-occidentale) si è verificato anche il guasto delle infrastrutture esterne in affitto da cui dipendeva la rete dell'operatore Plus. Per ore, cittadini, amministratori e soccorritori sono rimasti totalmente isolati, proprio nel momento in cui comunicare era questione di vita o di morte.
Nel settembre 2026 il centralino telefonico dell’Ospedale specializzato regionale di Chełm ha iniziato a funzionare a singhiozzo, bloccando una parte importante delle chiamate in entrata. L'ospedale è stato costretto ad attivare d'urgenza numeri sostitutivi temporanei per il pronto soccorso e la segreteria. Anche in questo caso, non sono serviti né hacker né catastrofi naturali.
A questi casi specifici si aggiungono rischi che sono realistici in praticamente qualsiasi struttura. I locali server nei seminterrati di ospedali e enti pubblici non sono ancora rari. Un tubo rotto, l'attivazione dei sistemi antincendio a spruzzo o piogge torrenziali possono allagare l'impianto telefonico insieme al resto dell'infrastruttura IT. Un incendio in un singolo locale server può mettere fuori servizio tutti i sistemi lì ospitati. Un'interruzione di corrente di diverse ore può esaurire la capacità delle batterie dei gruppi di continuità (UPS). E una pala meccanica su un cantiere può tagliare il cavo in fibra ottica su cui si basa l'intera telefonia di un ente.
Tutti questi casi condividono una vulnerabilità strutturale: un unico punto di fallimento (Single Point of Failure). Che si tratti di una sola sala server, di una singola connessione, di un solo operatore o di un centralino installato come semplice macchina virtuale sui medesimi server dell'IT aziendale (condividendone domini e vulnerabilità), il rischio di paralisi è altissimo.
Molti centralini IP moderni non sono altro che software installati su server Windows o Linux — spesso condivisi all'interno della stessa infrastruttura di virtualizzazione che ospita la gestione ospedaliera (HIS), la posta o i file aziendali. Se la rete IT viene infettata da un ransomware, anche la telefonia muore.
Con innovaphone la telefonia si affida invece a un sistema hardware dedicato: una vera e propria "Black Box" autonoma, progettata con un unico obiettivo: garantire la continuità assoluta delle comunicazioni.
Sistema operativo proprietario senza componenti di terze parti: Il sistema non gira né su Windows né su una combinazione arbitraria di componenti software liberamente disponibili. Non fa parte del dominio Windows e non condivide necessariamente le stesse dipendenze e superfici di attacco con il resto dell'infrastruttura IT. Un attacco che – come a Obrazów o Stettino – crittografa i server non ha quindi automaticamente accesso al centralino telefonico.
Tutto in un unico dispositivo: Centralino, gateway verso la rete del provider (SIP, in alcuni modelli anche ISDN) e piattaforma sono integrati in un dispositivo compatto. Il modello IP811 supporta, ad esempio, fino a 200 utenti, il modello IP0013 fino a 1.000 – senza server aggiuntivo.
Nessuna parte mobile: I dispositivi sono privi di ventole e di dischi rigidi con dischi rotanti e utilizzano memoria SSD. In questo modo ci sono meno componenti che possono guastarsi, surriscaldarsi o sporcarsi in una sala server polverosa.
Consumo energetico molto basso: Secondo le dichiarazioni del produttore, un centralino per 150 estensioni richiede circa 5 watt. Il modello IP0013 può essere alimentato tramite PoE+ – quindi tramite uno switch di rete che a sua volta è collegato a un gruppo di continuità. Mentre un server convenzionale potrebbe esaurire la riserva di batterie di un gruppo di continuità in pochi minuti, una piattaforma compatta di questo tipo può continuare a funzionare per ore.
Ridondanza geografica su sedi diverse: I sistemi possono essere operati come piattaforme autonome in una configurazione master-slave in sedi diverse – ad esempio nell'edificio principale di un ospedale e in una succursale, oppure in un municipio e in una caserma dei pompieri. Se una sala server viene disattivata a causa di un incendio o di un'alluvione, la telefonia rimane disponibile nelle altre sedi.
Molteplici vie d'uscita verso l'esterno: Le connessioni possono avvenire tramite Ethernet, LTE/4G/5G, satellite o tramite la rete a 450 MHz costruita in Polonia per l'alimentazione energetica. Se la connessione del provider locale viene interrotta – ad esempio a causa di un attacco DDoS – o se le stazioni base mobili sono interessate come nella Valle di Kłodzko, è disponibile una rotta di comunicazione alternativa. La comunicazione interna funziona persino in modo completamente indipendente da un operatore di rete esterno.
Autonomia completa: Il sistema opera localmente e non dipende da una cloud o da server esterni. La connessione ad altri centralini può avvenire, ad esempio, tramite federazione SIP o H.323.
Funzioni di sicurezza integrate: Tra queste figurano un Session Border Controller all'interfaccia con la rete esterna, Reverse Proxy, protezione contro gli attacchi brute-force, comunicazione cifrata e autenticazione a due fattori. Il produttore dispone di una certificazione ISO-27001. La soluzione supporta inoltre i requisiti relativi al GDPR e alla NIS2 o alla legislazione polacca novellata sul sistema nazionale di cybersicurezza. Hardware e software provengono interamente dall'UE e da un unico produttore.
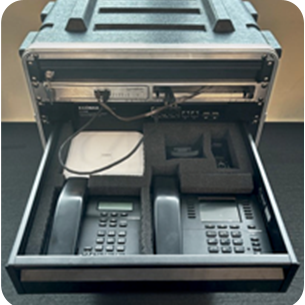
Lo stesso concetto è stato realizzato da innovaphone anche in un kit per le emergenze. Si tratta di un rack mobile da 19 pollici dotato di centralino, switch, UPS, antenne DECT, telefoni e laptop. Le antenne DECT offrono una portata di circa 300 metri per antenna. L’intero sistema richiede circa 50 watt e può quindi essere alimentato tramite un generatore di emergenza, una batteria per auto o pannelli solari. La valigetta può essere portata, ad esempio, presso un centro di crisi di un comune, in un pronto soccorso o in una scuola che funge da centro di evacuazione. I telefoni possono essere distribuiti e messi in funzione immediatamente sul posto.
Ospedali: garantisce la telefonia interna e la mobilità DECT per il personale sanitario, oltre a un canale dedicato per le prenotazioni dei pazienti — del tutto slegato dal sistema HIS, dal dominio Windows e dalla sala server nel seminterrato.
Comuni e distretti: mantiene attivo un numero municipale per permettere ai cittadini di verificare comunicazioni ed emergenze. La valigia mobile garantisce operatività immediata ai centri di gestione delle crisi in caso di alluvioni o calamità.
Aziende di servizi pubblici (fornitori di acqua, energia e riscaldamento): assicura le comunicazioni delle sale di controllo indipendentemente dalla rete cellulare pubblica o dai server IT centrali.
Scuole ed Istituti: mantiene operativi interfonici e telefoni anche durante prolungate interruzioni dell'alimentazione elettrica principale.
Gli esempi di Obrazów, Stettino, della Valle di Kłodzko e di Chełm dimostrano che la telefonia può bloccarsi per i motivi più svariati. L'esito è però sempre lo stesso: le persone restano isolate proprio quando comunicare è indispensabile.
Una piccola "Black Box" a basso consumo energetico, che funziona in modo indipendente dal resto dell'infrastruttura IT e può essere distribuita su più sedi, è un approccio relativamente semplice per ridurre questo rischio.
E il momento migliore per proteggere la continuità operativa è sempre prima che arrivi l'emergenza.
Vuoi scoprire come mettere al sicuro le comunicazioni della tua struttura anche in situazioni di crisi? Contattaci! Analizzeremo la tua infrastruttura per progettare un concetto di soluzione su misura.
Miron Kozłowski
Ingegnere dei sistemi di telecomunicazione, architetto di cybersicurezza, specialista dell'implementazione, auditor e docente universitario. Da 35 anni guida l'azienda TELEELEKTRONIKA.pl, la cui tradizione nel settore delle telecomunicazioni risale agli anni '70.
• innovaphone: Infrastrutture critiche
• innovaphone blog: Come comunicare in caso di blackout? Il kit di emergenza innovaphone
• innovaphone Whitepaper: Resilienza dei sistemi di comunicazione durante i blackout (PDF)
• CyberDefence24: Raonsomware nel comune di Obrazów
• Głos Szczeciński: L'ospedale ripristina la prenotazione telefonica
• TELKO.in: Attacco DDoS contro i provider internet locali polacchi
• CyberDefence24: Ondata di attacchi DDoS sui provider locali
• Bankier.pl: Nelle zone allagate i telefoni non funzionano
• Portal Samorządowy: Telefoni fuori uso nella valle di Kłodzko
• Super Tydzień: Guasto al centralino dell'ospedale di Chełm