Commune d’Obrazów, voïvodie de Sainte-Croix (février 2026) — Le 9 février, une attaque par ransomware a chiffré les serveurs de l’administration communale. Le service téléphonique n’a pu être rétabli que le 17 février – soit huit jours plus tard. Entre-temps, des escrocs ont contacté les habitants par téléphone et par SMS, en se faisant passer pour des agents de l’administration et en leur demandant d’effectuer des virements bancaires. Privés de leur ligne téléphonique habituelle, les habitants ne pouvaient pas joindre l’administration pour vérifier l’authenticité de ces demandes.
Hôpital régional de Szczecin (mars 2026) : à la suite des cyberattaques des 7 et 8 mars, la prise de rendez-vous téléphonique pour les consultations externes n’a pu être rétablie que le 3 avril, soit près de quatre semaines plus tard. Même après le rétablissement du service, les patients ont dû patienter longuement avant d’obtenir une réponse, les autres canaux de prise de rendez-vous étant toujours indisponibles.
En 2025 et 2026, une vague d’attaques DDoS accompagnées de demandes de rançon a visé au moins 17 fournisseurs d’accès à Internet locaux. Selon les données du secteur, des dizaines d’autres opérateurs auraient également été touchés. Les attaques ont atteint un pic à l’été 2026, avec plusieurs incidents signalés chaque jour. Lors de ces attaques, les clients ont perdu à la fois leur accès à Internet et leurs communications téléphoniques.
Pour de nombreuses communes, écoles et structures médicales, le fournisseur d’accès à Internet local constitue l’unique point d’accès au réseau. Lorsqu’il est ciblé, c’est donc l’ensemble des communications d’un établissement qui peut être interrompu, y compris la téléphonie.
En septembre 2024, lors des inondations qui ont frappé la Pologne, les communications téléphoniques ont été partiellement, voire totalement, interrompues dans la région du bassin de Kalisz. Sur le seul réseau Orange, 36 des quelque 500 stations de base de téléphonie mobile situées dans les zones touchées étaient hors service. En cause : des coupures de courant et des équipements submergés. Les routes étant endommagées ou impraticables, les techniciens n’ont pas pu accéder aux sites concernés. Les opérateurs ont donc dû recourir à des groupes électrogènes de secours pour tenter de rétablir les services.
À Stronie Śląskie et à Polanica-Zdrój, les infrastructures externes louées par l’opérateur Plus et dont dépendait son réseau, ont également cessé de fonctionner. Pendant plusieurs heures, habitants, collectivités locales et services d’urgence ont été privés de communications téléphoniques, précisément au moment où pouvoir joindre les autres était essentiel.
En septembre 2026, le système téléphonique de l’hôpital spécialisé de la voïvodie de Chełm a subi des dysfonctionnements. Une partie des appels n’aboutissait plus, obligeant l’établissement à mettre en place des numéros de téléphone alternatifs pour les urgences et le secrétariat.
Cette fois, ni cyberattaque ni catastrophe naturelle : une simple panne technique a suffi à perturber les communications de l’hôpital.
Au-delà de ces incidents avérés, d’autres risques bien réels peuvent perturber les communications de pratiquement n’importe quel établissement. Dans les hôpitaux et les administrations, les salles serveurs sont parfois installées en sous-sol. Une canalisation qui éclate, le déclenchement d’un système d’extinction automatique ou de fortes pluies peuvent alors provoquer une inondation et endommager le système téléphonique ainsi que les autres équipements informatiques. Un incendie dans une seule salle serveurs peut suffire à mettre hors service l’ensemble des systèmes qui y sont hébergés. Une coupure de courant prolongée peut, quant à elle, épuiser les batteries des onduleurs et entraîner l’arrêt des équipements. Enfin, une pelleteuse sur un chantier peut sectionner un câble à fibre optique dont dépend l’ensemble du réseau téléphonique d’une administration.
Dans tous ces scénarios il existe un point de défaillance unique. Il peut s’agir d’une seule salle serveurs, d’une connexion réseau unique, d’un seul opérateur télécom ou d’une alimentation électrique sans solution de secours.
Le risque est grand aussi, lorsque le système téléphonique fonctionne comme une simple machine virtuelle sur les mêmes serveurs que le reste du système informatique. Il partage alors la même infrastructure, le même domaine de sécurité et, potentiellement, les mêmes vulnérabilités.
De nombreuses solutions de téléphonie IP modernes reposent sur des logiciels exécutés sur des serveurs Windows ou Linux, souvent au sein du même environnement de virtualisation que le système d’information hospitalier (SIH), les messageries et les serveurs de fichiers. Si cette infrastructure est paralysée par une attaque par ransomware, le système téléphonique devient lui aussi indisponible. innovaphone propose une autre approche : déployer la téléphonie sur un système matériel dédié, une sorte de « Black Box » dont la mission est d’assurer la continuité des communications, indépendamment des serveurs informatiques classiques.
Un système d’exploitation propriétaire, indépendant des logiciels tiers courants : le système d’exploitation innovaphone ne repose ni sur Windows ni sur un assemblage de composants logiciels génériques. Il n’appartient pas au domaine Windows et ne partage donc pas nécessairement les mêmes dépendances ni les mêmes vecteurs de vulnérabilité que le reste de l’infrastructure informatique. Ainsi, une attaque par ransomware qui chiffre les serveurs, comme dans les cas d’Obrazów ou de Szczecin, ne compromet pas automatiquement le système téléphonique.
Une solution tout-en-un : le système téléphonique, la passerelle vers le réseau de l’opérateur (SIP, voire RNIS selon le modèle) et la plateforme de communication sont réunis dans un appareil compact. L’IP811, par exemple, peut gérer jusqu’à 200 utilisateurs, tandis que l’IP0013 prend en charge jusqu’à 1 000 utilisateurs, sans nécessiter aucun serveur supplémentaire.
Aucune pièce mobile : ces appareils ne comportent ni ventilateur ni disque dur mécanique. Ils utilisent des supports de stockage SSD, ce qui réduit le nombre de composants susceptibles de tomber en panne, de provoquer une surchauffe ou d’être affectés par l’accumulation de poussière dans une salle serveurs.
Très faible consommation électrique : selon les indications du fabricant, un système téléphonique pour 150 postes consomme environ 5 watts. Le modèle IP0013 peut être alimenté via PoE+, c'est-à-dire via un commutateur réseau lui-même connecté à un onduleur. Alors qu'un serveur classique peut épuiser la réserve de batterie d'un onduleur en quelques minutes, une telle plateforme compacte peut continuer à fonctionner pendant des heures.
Des systèmes répartis sur plusieurs sites : les équipements peuvent fonctionner de manière autonome et être interconnectés selon une architecture maître-esclave. Cette configuration permet, par exemple, de relier le bâtiment principal d’un hôpital à une antenne, ou une mairie à une caserne de pompiers. Si une salle serveurs est mise hors service à la suite d’un incendie ou d’une inondation, les communications continuent à fonctionner sur les autres sites.
Plusieurs voies de communication vers l’extérieur : les connexions peuvent s’effectuer via Ethernet, LTE/4G/5G, satellite ou le réseau à 450 MHz mis en place en Pologne pour l’approvisionnement en énergie. En cas de coupure de la connexion du fournisseur d’accès local, par exemple à la suite d’une attaque DDoS, ou si des stations de base de téléphonie mobile sont touchées, comme dans la « cuvette de Kłodzko », une voie de communication alternative est disponible. La communication interne fonctionne, quant à elle, de manière totalement indépendante de tout opérateur de réseau externe.
Autonomie totale : le système fonctionne localement, sur site, sans dépendre du Cloud ni de serveurs externes. La connexion à d’autres systèmes téléphoniques peut notamment s’effectuer via une fédération SIP ou le protocole H.323.
Mécanismes de sécurité intégrées : ils comprennent un Session Border Controller à l’interface avec le réseau externe, un reverse proxy, une protection contre les attaques par force brute, le chiffrement des communications et une authentification à deux facteurs. Le fabricant est certifié ISO 27001. La solution répond également aux exigences du RGPD et de la directive NIS2, ainsi qu’à celles de la législation polonaise révisée relative au système national de cybersécurité. Le matériel et les logiciels proviennent intégralement de l’Union européenne et sont fournis par un seul et même fabricant.
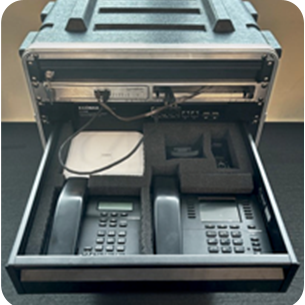
innovaphone a également décliné ce même concept sous la forme d’une mallette d’urgence mobile. Celle-ci se présente sous la forme d’un rack mobile de 19 pouces intégrant un système téléphonique, un commutateur, un onduleur, des antennes DECT, des téléphones et un ordinateur portable. Chaque antenne DECT offre une portée d’environ 300 mètres. Avec une consommation totale d’environ 50 watts, l’ensemble peut être alimenté par un groupe électrogène de secours, une batterie de voiture ou des panneaux solaires. La mallette peut, par exemple, être acheminée vers la cellule de crise d’une commune, le service des urgences d’un hôpital ou une école transformée en centre d’évacuation. Les téléphones peuvent alors être distribués et mis en service immédiatement.
Hôpitaux : assurer la téléphonie interne et les communications mobiles DECT du personnel, tout en disposant d’une solution distincte pour l’enregistrement téléphonique des patients, indépendante du système d’information hospitalier (HIS), du domaine Windows et de la salle serveurs située au sous-sol.
Communes et départements : maintenir un numéro de téléphone opérationnel permettant aux citoyens de rappeler l’administration pour vérifier l’authenticité d’un appel. En cas d’inondation, la mallette d’urgence peut également être déployée dans un centre de gestion de crise.
Services des eaux, fournisseurs d’énergie et de chauffage : garantir des communications internes au centre de contrôle, indépendantes du réseau mobile public et des serveurs informatiques centraux.
Écoles : disposer de téléphones et de systèmes d’interphonie capables de continuer à fonctionner même en cas de coupure de l’alimentation électrique habituelle.
Les incidents survenus ces dernières années en Pologne le montrent clairement : les communications téléphoniques peuvent être interrompues pour des raisons très diverses. À Obrazów, Szczecin, dans la vallée de Kłodzko et à Chełm, les conséquences ont été similaires : plus personne ne pouvait communiquer alors que c’était devenu essentiel.
Une approche simple pour réduire ce risque : une « boîte noire » compacte et peu énergivore, capable de fonctionner indépendamment du reste de l’infrastructure informatique et d’être déployée sur plusieurs sites.
Parce qu’il vaut mieux vaut anticiper qu'être contraint de réagir dans l’urgence.
Vous souhaitez garantir la continuité des communications au sein de votre organisation, même en situation de crise ? Contactez-nous. Nous analyserons votre infrastructure existante et élaborerons une solution résiliente adaptée à vos besoins.
Miron Kozłowski
Ingénieur systèmes et télécommunications, architecte cybersécurité, auditeur et maître de conférences, spécialiste du déploiement de solutions. Depuis 35 ans, il dirige TELEELEKTRONIKA.pl, une entreprise qui perpétue une tradition télécoms établie dès les années 1970.
• innovaphone: Infrastruktura krytyczna
• innovaphone blog: Blackout – und was dann? Walizka awaryjna
• innovaphone Whitepaper: Notfallkoffer (PDF)
• CyberDefence24: ransomware w gminie Obrazów
• Głos Szczeciński: szpital przywrócił rejestrację telefoniczną
• TELKO.in: DDoS na polskich lokalnych ISP
• CyberDefence24: fala DDoS-ów na lokalnych ISP
• Bankier.pl: na zalanych terenach nie działają telefony
• Portal Samorządowy: telefony w Kotlinie Kłodzkiej nie działają