Gemeente Obrazów, Woiwodschaft Świętokrzyskie (februari 2026): Op 9 februari versleutelde een ransomware-aanval de servers van het gemeentebestuur. De telefonie van de gemeente kon pas op 17 februari – na maar liefst acht dagen – worden hersteld. In deze periode namen oplichters via oproepen en berichten burgers via de telefoon in het vizier. De criminelen deden zich voor als gemeenteambtenaren om hen geld te laten overmaken. Inwoners hadden geen enkele mogelijkheid om de gemeentedienst te bellen en te verifiëren of deze verzoeken wel echt waren.
Woiwodschap-ziekenhuis in Szczecin (maart 2026): Na de cyberaanval op 7 en 8 maart kon de telefonische inschrijving voor de poliklinieken pas op 3 april worden hersteld – bijna vier weken later. Zelfs toen de systemen weer online waren, kregen patiënten te maken met lange wachttijden omdat alternatieve inschrijfkanalen nog steeds niet werkten.
In 2025 en 2026 trof een golf van DDoS-aanvallen met losgeldeisen minstens 17 lokale internetproviders. Gegevens uit de sector laten zien dat daarnaast nog tientallen andere aanbieders onder deze storingen te lijden hadden. Dit bereikte een hoogtepunt in de zomer van 2026, toen de bewakingssystemen meerdere aanvallen per dag registreerden. Tijdens deze incidenten verloren klanten zowel hun internettoegang als hun telefoonverbinding. Voor veel gemeenten, scholen en artsenpraktijken is de lokale internetprovider de enige netwerkverbinding die ze hebben. Een aanval op deze aanbieders kan de volledige spraakcommunicatie van een organisatie dan ook compleet platleggen.
Tijdens de overstromingen in september 2024 viel de telefoonverbinding in de hele Kłodzko-vallei volledig uit. Alleen al binnen het netwerk van Orange raakten in de getroffen gebieden 36 van de circa 500 mobiele zendmasten buiten werking. Stroomstoringen en ondergelopen apparatuur waren de oorzaak. Technici konden de getroffen locaties door verwoeste wegen niet bereiken, waardoor netwerkbeheerders noodaggregaten moesten inzetten. In Stronie Śląskie en Polanica-Zdrój viel ook gehuurde externe infrastructuur uit – voorzieningen waar het netwerk van Plus volledig afhankelijk van was. Inwoners, lokale overheden en hulpdiensten konden urenlang niet bellen. en dat precies op het moment dat werkende communicatie bijzonder belangrijk was.
In september 2026 begon de telefooncentrale van het gespecialiseerde ziekenhuis in Chełm nog maar beperkt te werken. Een deel van de oproepen kon niet meer tot stand komen. Het ziekenhuis zag zich daardoor genoodzaakt noodnummers in te stellen voor de spoedeisende hulp en het secretariaat. Daar waren geen hackers en ook geen natuurramp voor nodig.
Naast deze concrete praktijkgevallen zijn er risico's die in vrijwel elke instelling realistisch zijn. Serverruimtes in kelders van ziekenhuizen en overheidsinstanties zijn nog steeds geen uitzondering. Een gesprongen leiding, een geactiveerde sprinklerinstallatie of hevige regenval kunnen de telefooncentrale samen met de rest van de IT-infrastructuur onder water zetten. Een brand in één enkele serverruimte kan alle systemen die daar draaien in één keer buiten werking stellen. Bij een langdurige stroomstoring kan de capaciteit van de noodstroomaccu's (UPS-systemen) volledig opraken. En een graafmachine op een bouwterrein kan zó de glasvezelkabel doorsnijden waar de complete telefonie van een overheidsdienst op draait.
In al deze gevallen is er sprake van een Single Point of Failure: één enkele serverruimte, één enkele netwerkverbinding, één enkele netbeheerder, één enkele stroomvoorziening – of een telefooncentrale die simpelweg als extra virtuele machine draait op dezelfde servers, in dezelfde domeinen en met dezelfde kwetsbaarheden als de rest van de IT.
Veel moderne IP-telefooncentrales zijn in de kern softwareoplossingen die op een Windows- of Linux-server draaien – vaak zelfs binnen dezelfde virtualisatieomgeving als het ziekenhuisinformatiesysteem (HIS), e-mail- en bestandssystemen. Wordt deze serverinfrastructuur door ransomware versleuteld, dan valt ook de telefooncentrale uit. De telefooncentrale kan echter ook op een dedicated hardwaresysteem draaien – een soort `Black Box´ waarvan de centrale taak uitsluitend bestaat uit het waarborgen van de communicatie.
Eigen besturingssysteem zonder componenten van derden: Het systeem gebruikt geen Windows en ook geen willekeurige combinatie van vrij verkrijgbare softwarecomponenten. Het maakt geen deel uit van het Windows-domein en deelt niet automatisch dezelfde afhankelijkheden en aanvalsoppervlakken als de overige IT-infrastructuur. Een aanval die – zoals in Obrazów of Szczecin – servers versleutelt, heeft daardoor niet automatisch toegang tot de telefooncentrale.
Alles in één apparaat: Telefooncentrale, de gateway naar het netwerk van de provider (SIP, en bij sommige modellen ook ISDN) en het platform zijn geïntegreerd in één compact apparaat. Zo ondersteunt het model IP811 bijvoorbeeld tot 200 gebruikers en het model IP0013 tot 1.000 – zonder extra server.
Geen bewegende onderdelen: De apparaten hebben geen ventilatoren of mechanische harde schijven nodig en maken gebruik van SSD-opslag. Hierdoor zijn er minder componenten die kunnen uitvallen, oververhitten of vervuilen in een stoffige serverruimte.
Zeer laag stroomverbruik: Volgens de fabrikant verbruikt een telefooncentrale voor 150 toestellen rond 5 watt. Het model IP0013 kan via PoE+ van stroom worden voorzien – dus via een netwerkswitch die op zijn beurt is aangesloten op een noodstroomvoorziening (UPS). Waar een conventionele server de batterijreserve van een UPS binnen een paar minuten kan uitputten, kan zo'n compact platform urenlang blijven doorwerken.
Meerdere apparaten op verschillende locaties: De systemen kunnen als autonome platformen in een master-slave-configuratie op verschillende locaties worden ingezet – bijvoorbeeld in het hoofdgebouw van een ziekenhuis en op een buitenlocatie, of in een gemeentehuis en een brandweerkazerne. Mocht een serverruimte uitvallen door brand of overstroming, dan blijft de telefonie op de andere locaties gewoon beschikbaar.
Redundante externe verbindingen: Verbindingen kunnen verlopen via Ethernet, LTE/4G/5G, satelliet of via het in Polen voor de energievoorziening aangelegde 450MHz-netwerk. Valt de verbinding van de lokale provider weg – bijvoorbeeld als gevolg van een DDoS-aanval – of zijn mobiele zendmasten zoals in het Kłodzko-dal getroffen, dan staat er een alternatieve communicatieroute ter beschikking. De interne communicatie werkt zelfs volledig onafhankelijk van een externe netbeheerder.
Volledige autonomie: Het systeem werkt lokaal en is niet afhankelijk van een cloud of externe servers. De verbinding met andere telefooncentrales kan bijvoorbeeld via SIP-federatie of H.323 tot stand worden gebracht.
Geïntegreerde beveiligingsfuncties: Hiertoe behoren een Session Border Controller aan de grens met het externe netwerk, een reverse proxy, bescherming tegen brute-force-aanvallen, versleutelde communicatie en tweefactorauthenticatie. De fabrikant beschikt over een ISO 27001-certificering. Bovendien ondersteunt de oplossing de vereisten rondom de AVG (GDPR) en NIS2, respectievelijk de gewijzigde Poolse wetgeving voor het nationale systeem voor cyberbeveiliging. Zowel de hardware als de software is volledig afkomstig uit de EU en van één enkele fabrikant.
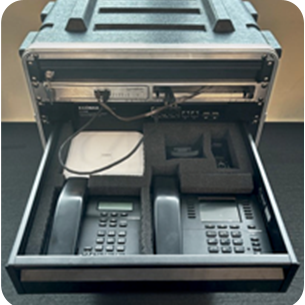
Hetzelfde concept heeft innovaphone ook toegepast in een mobiele noodkoffer. Het gaat hierbij om een mobiel 19 inch-rack uitgerust met een telefooncentrale, switch, noodstroomvoorziening (UPS), DECT-antennes, telefoontoestellen en een laptop. De DECT-antennes bieden een bereik van ongeveer 300 meter per antenne. Het complete systeem verbruikt slechts zo'n 50 watt en kan daardoor eenvoudig worden gevoed via een noodaggregaat, een auto-accu of zonnepanelen. De koffer kan bijvoorbeeld snel naar het crisiscentrum van een gemeente, een spoedeisende hulp of een school die dient als opvanglocatie worden gebracht. De toestellen kunnen daar direct worden uitgedeeld en in gebruik worden genomen.
Ziekenhuizen: Interne telefonie, DECT voor het personeel en een afzonderlijke oplossing voor de telefonische patiëntenregistratie – volledig onafhankelijk van het ziekenhuisinformatiesysteem (HIS), het Windows-domein en de serverruimte in de kelder.
Gemeenten en districten: Een goed werkend telefoonnummer van het bestuur, zodat burgers kunnen terugbellen en verifiëren of een oproep daadwerkelijk afkomstig is van de overheidsinstantie. Daarnaast kan de noodkoffer tijdens overstromingen worden ingezet in het crisisbeheersingsteam.
Waterbedrijven, energie- en warmteleveranciers: Onafhankelijke communicatie voor de centrale meldkamer, die niet afhankelijk is van het openbare mobiele netwerk of de centrale IT-servers.
Scholen: Telefoons en intercomsystemen die ook bij een uitval van de reguliere stroomvoorziening kunnen blijven functioneren.
Obrazów, Stettin, het Kłodzko-dal en Chełm laten zien dat telefonische communicatie om heel uiteenlopende redenen kan uitvallen. De gevolgen zijn echter vergelijkbaar: mensen kunnen niet meer met elkaar communiceren – precies op het moment dat communicatie cruciaal is.
Een kleine, energiezuinige `Black Box´ die onafhankelijk van de overige IT-infrastructuur werkt en over meerdere locaties kan worden verdeeld, is een relatief eenvoudige methode om dit risico te verkleinen. Het is uiteraard het beste om zo'n oplossing te implementeren vóórdat deze daadwerkelijk nodig is.
Zo'n oplossing kan het beste worden geïmplementeerd vóórdat deze daadwerkelijk nodig is.
Wil je onderzoeken hoe de communicatie binnen jouw organisatie ook in crisissituaties veiliggesteld kan worden? Neem dan gerust contact met ons op. Wij maken graag een analyse van jouw bestaande infrastructuur en adviseren je over een passend oplossingsconcept.
Miron Kozłowski
Telecommunicatiesysteemingenieur, cybersecurity-architect, implementatiespecialist, auditor en universitair docent. Al 35 jaar leidt hij het bedrijf TELEELEKTRONIKA.pl, waarvan de traditie in de telecommunicatiebranche teruggaat tot de jaren 70.
• innovaphone: Infrastruktura krytyczna
• innovaphone blog: Blackout – und was dann? Walizka awaryjna
• innovaphone Whitepaper: Notfallkoffer (PDF)
• CyberDefence24: ransomware w gminie Obrazów
• Głos Szczeciński: szpital przywrócił rejestrację telefoniczną
• TELKO.in: DDoS na polskich lokalnych ISP
• CyberDefence24: fala DDoS-ów na lokalnych ISP
• Bankier.pl: na zalanych terenach nie działają telefony
• Portal Samorządowy: telefony w Kotlinie Kłodzkiej nie działają